With the ever-changing threat landscape, the security industry has leveraged Threat Intelligence data and research to enrich telemetry collected from various sensors. We have taken the step to learn about the adversary and understand their tactics, techniques and procedures in an effort to provide precision, detection, and alerting mechanisms.
Over the last several years we have seen the evolution of Threat Intelligence from the days of reports on threat actors with list of indicators of compromise to direct data enrichment (“actionable threat intelligence”) in SIEMs or SOAR platforms for “real time threat detection”.
Et à quoi ça sert tout ça… En fin de compte, pour pouvoir protéger les systèmes qui contiennent données sensibles.
En tant qu'industrie, nous avons raté notre cible et accusons un retard considérable dans la compréhension de nos données. Il est impératif de comprendre les informations dont nous disposons, qui y a accès et quels systèmes les stockent. Les avancées en matière de sécurité nous permettent d'identifier les logiciels malveillants, les erreurs de configuration et les vulnérabilités, tout en superposant des renseignements exploitables sur les menaces et en corrélant tous ces points de télémétrie pour hiérarchiser les alertes.
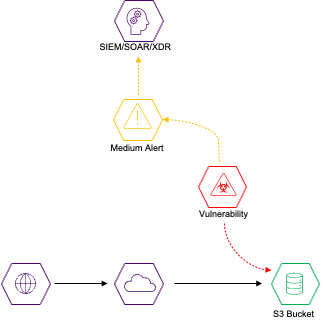
Mais pouvez-vous vraiment prioriser les alertes des systèmes si vous ne savez pas quels systèmes possèdent données critiques ou sensibles ? C'est ainsi qu'est né le concept d'enrichissement de l'intelligence des données. Il s'agit de découvrir toutes les données critiques ou sensibles de votre environnement et de les intégrer à vos outils de sécurité pour une hiérarchisation des alertes encore plus précise.
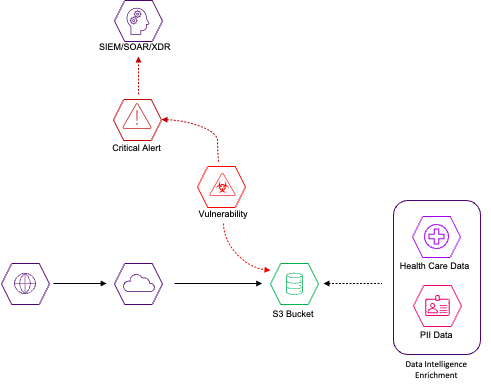
How to Implement Data Intelligence Enrichment in 5 Steps
De la détection des menaces à la réponse aux incidents, voici 5 étapes pour démarrer votre parcours :
- Develop your security strategy to mitigate attack vectors that may persist in your environment
- En fonction du vecteur d'attaque que vous cherchez à contrer, assurez-vous que votre outil de détection (ici, un outil de gestion de la posture de sécurité du cloud) est capable d'ingérer les données de télémétrie provenant des solutions de découverte de données.
- Utilisation de BigID découvrir et classer toutes les données de votre environnement
- L'utilisation de l'intégration BigID avec votre système CSPM permettra de calculer automatiquement la gravité des alertes en fonction des données contenues dans le système concerné, et d'ajuster la priorité en conséquence.
- Your Security team, Security Operations Center (SOC), or Managed Detection and Response (MDR) will be able to respond to the alerts that are crucial to reducing the risk to your business
Vous pouvez enfin vous démarquer, réduire la lassitude liée aux alertes et équiper votre équipe de sécurité pour qu'elle devienne meilleure, plus rapide et plus forte, tout en gardant une longueur d'avance sur l'évolution des menaces. Démonstration 1:1 aujourd'hui.
Auteur
