With the ever-changing threat landscape, the security industry has leveraged Threat Intelligence data and research to enrich telemetry collected from various sensors. We have taken the step to learn about the adversary and understand their tactics, techniques and procedures in an effort to provide precision, detection, and alerting mechanisms.
Over the last several years we have seen the evolution of Threat Intelligence from the days of reports on threat actors with list of indicators of compromise to direct data enrichment (“actionable threat intelligence”) in SIEMs or SOAR platforms for “real time threat detection”.
¿Y para qué sirve todo esto? En definitiva, para poder proteger los sistemas que contienen datos sensibles.
Como industria, hemos fallado y estamos muy atrasados en la comprensión de nuestros datos. Es fundamental comprender la información que poseemos, quién tiene acceso a ella y qué sistemas la almacenan. Los avances en tecnologías de seguridad nos han permitido identificar malware, errores de configuración y vulnerabilidades, a la vez que integramos información procesable sobre amenazas y correlacionamos todos estos puntos de telemetría para priorizar las alertas.
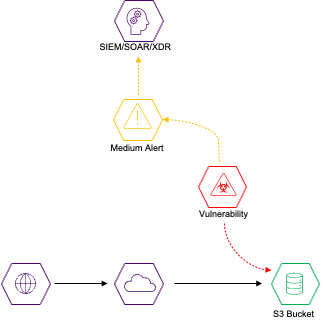
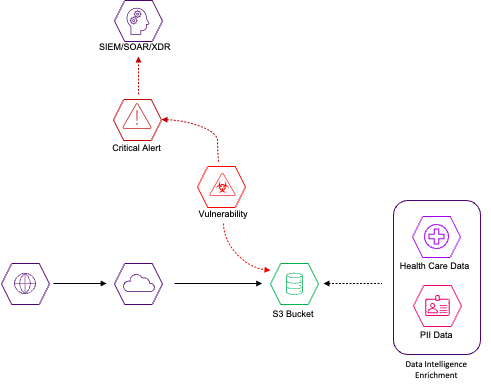
Pero, ¿puedes realmente priorizar las alertas de los sistemas si no sabes qué sistemas poseen información? ¿Datos críticos o sensibles? De aquí surgió el concepto de Enriquecimiento de Inteligencia de Datos: descubrir todos los datos críticos o sensibles de su entorno e integrarlos con sus herramientas de seguridad para una mayor priorización de alertas de validez.
How to Implement Data Intelligence Enrichment in 5 Steps
Desde la detección de amenazas hasta la respuesta a incidentes, aquí hay 5 pasos para comenzar su viaje:
- Develop your security strategy to mitigate attack vectors that may persist in your environment
- Dependiendo del vector de ataque que esté buscando, asegúrese de que sus herramientas de detección (en este caso, nos referiremos a las herramientas de gestión de la postura de seguridad en la nube) tengan la capacidad de ingerir datos de telemetría de las soluciones de descubrimiento de datos.
- Utilizando BigID descubrir y clasificar todos los datos de su entorno
- Al utilizar la(s) integración(es) de BigID con su alerta CSPM, la gravedad se calculará automáticamente debido a los datos contenidos en el sistema sobre el que se alerta, y la priorización se ajustará en consecuencia.
- Your Security team, Security Operations Center (SOC), or Managed Detection and Response (MDR) will be able to respond to the alerts that are crucial to reducing the risk to your business
Finalmente puede eliminar el ruido, reducir la fatiga de alertas y capacitar a su equipo de seguridad para que sea mejor, más rápido y más fuerte, todo mientras se mantiene un paso adelante del cambiante panorama de amenazas. Obtenga un Demostración 1:1 hoy.
Autor
