
Outubro foi um mês importante. O AgentIQ está nas mãos dos clientes, os proprietários dos dados podem aprovar correções nos aplicativos em que já estão instalados e há mais maneiras de gerenciar o risco da IA, desde quem pode acessar seus dados até a velocidade de recuperação. A maioria dessas novidades está disponível com uma demonstração ou um tour que você pode experimentar hoje mesmo.
O AgentIQ executa seu programa de segurança de dados e IA a partir de uma única solicitação.
Faça uma pergunta ao AgentIQ em linguagem simples e ele começa a trabalhar. Investiga, classifica o que encontra por sensibilidade, exposição, atividade e contexto de negócios e, em seguida, toma a próxima providência.
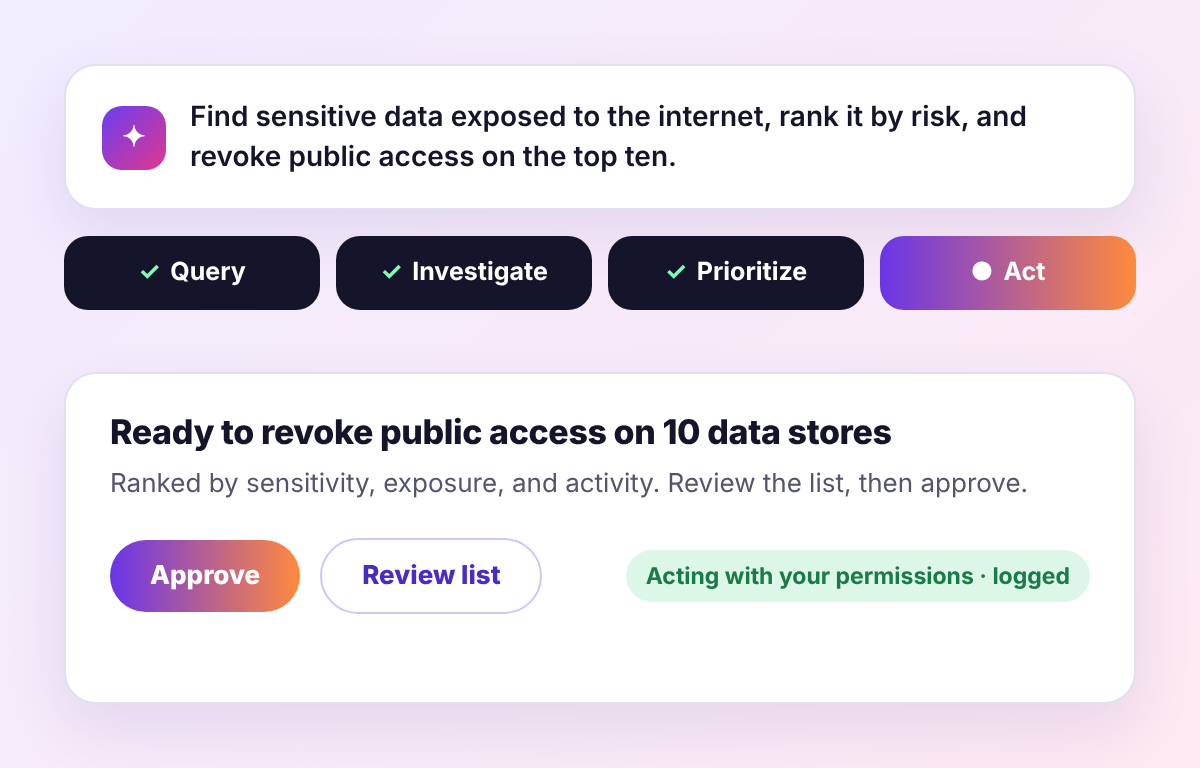
Ele pode lidar com tarefas como encontrar dados sensíveis expostos na internet e revogar o acesso público aos dez mais arriscados (com sua aprovação), detectar IA oculta que afeta dados regulamentados, eliminar acessos obsoletos a informações pessoais identificáveis do cliente e responder a solicitações de titulares de dados em todos os sistemas que armazenam registros de uma pessoa.
Você pode trabalhar diretamente do BigID ou usando as ferramentas que sua equipe já utiliza, como Claude, ChatGPT, Copilot, Gemini e seus próprios agentes corporativos. Os agentes atuam de acordo com as permissões da pessoa que faz a solicitação, cada ação é registrada e vinculada a essa pessoa, e as ações mais importantes, como revogar o acesso ou excluir registros, podem aguardar a aprovação de um humano.
Conheça o AgentIQ ou Faça o tour interativo.
Amazon Bedrock, CAD and EAD Solutions e Microsoft Viva Engage entram para a lista de conectores.
O BigID agora consegue analisar mais locais onde seus dados são armazenados e crescem:
- Base da Amazônia: Veja os dados por trás de seus modelos e agentes do Bedrock.
- Soluções CAD e EAD: Integrar dados de projeto e engenharia em uma mesma visualização.
- Microsoft Viva Engage: Abranger conversas e comunidades em toda a empresa.
Navegue pelo lista completa de fontes de dados suportadas.
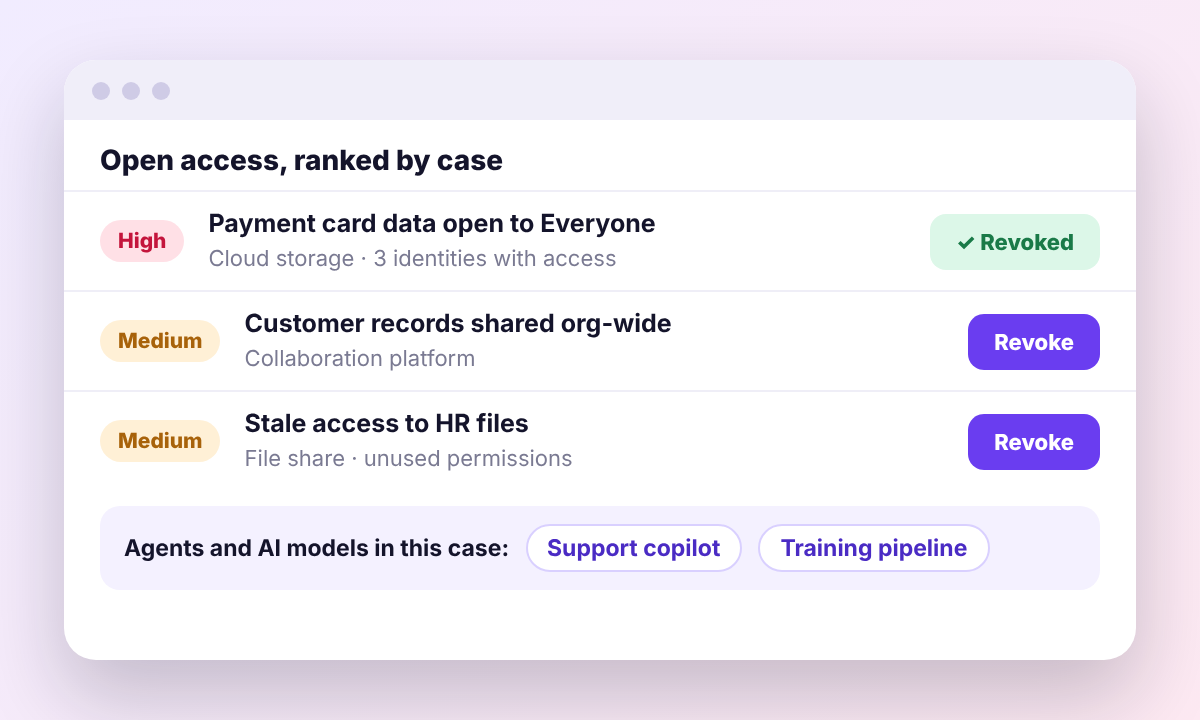
Revogar o acesso aberto para pessoas e agentes de IA: veja como em um tour interativo.
Este tour acompanha um caso desde a sua descoberta até o seu encerramento. O acesso aberto é exibido em ordem de prioridade por caso, você pode revogá-lo com um clique, e os agentes e modelos de IA vinculados a esse mesmo caso aparecem na mesma tela. Navegue no seu próprio ritmo, sem necessidade de configuração.
Solução do seu jeito: aprove a correção no Slack, Teams, por meio de um Link Mágico ou no seu iPhone.
Os proprietários dos dados podem corrigir riscos diretamente onde já trabalham. O BigID leva a descoberta, o contexto e a ação proposta até a pessoa que detém os dados. Ela aprova ou rejeita com um toque, e o BigID implementa a alteração. Quatro demonstrações rápidas mostram como funciona:
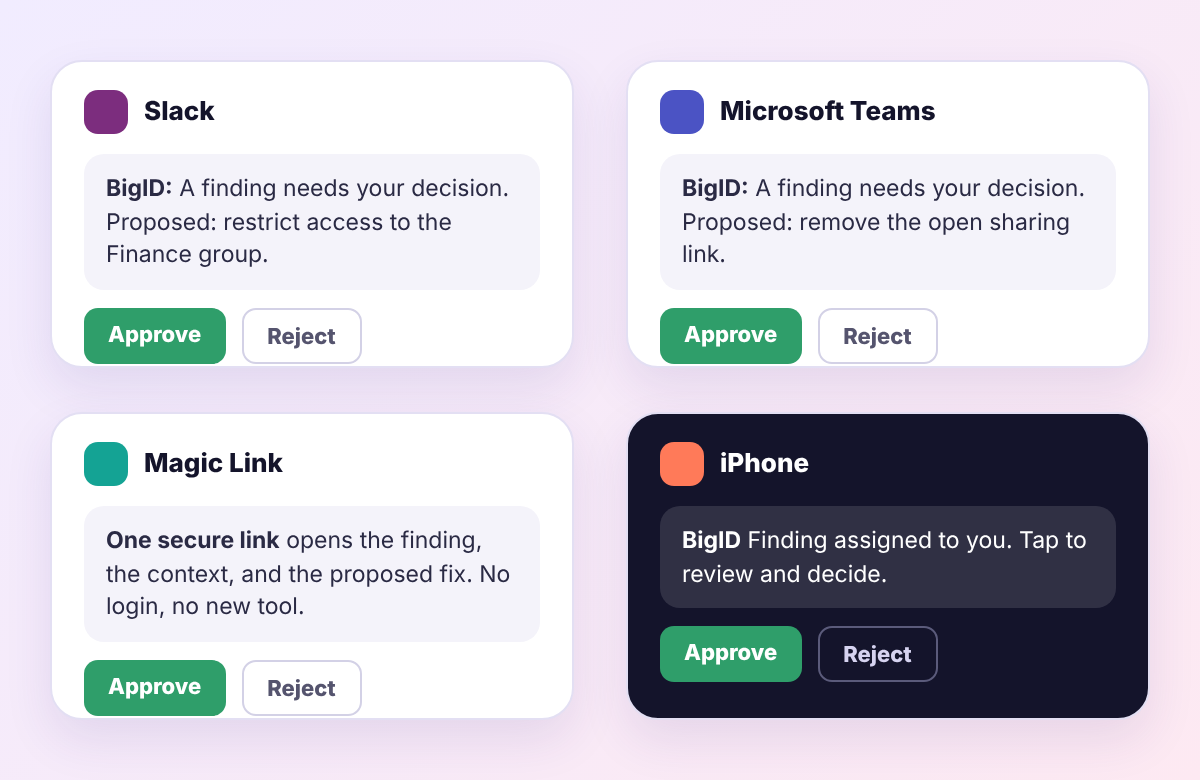
- Slack: Aprovar ou rejeitar ações propostas em uma thread.
- Microsoft Teams: Decida isso dentro do chat que sua equipe já tem aberto.
- Link mágico: Um link seguro para proprietários que nunca acessam outra ferramenta.
- iPhone: Faça uma pesquisa a partir do seu celular, onde quer que você esteja.
Assista à série no YouTube. ou Experimente o tour do Slack.
Resiliência de dados e IA quando vulnerabilidades surgem em horas, não em semanas.
Claude Mythos reduziu o tempo de descoberta de exploits de semanas para horas e, durante o Projeto Glasswing, teria encontrado mais de 10.000 vulnerabilidades de alta ou crítica gravidade em softwares amplamente utilizados. Quando os atacantes agem com tanta rapidez, os dados que conseguem acessar determinam a gravidade do problema.
A nova página de soluções explica passo a passo como o BigID ajuda você a responder às perguntas:
- Que dados e inteligência artificial temos? Classifique sistemas em nuvem, SaaS, locais e de IA.
- Quem ou o quê pode alcançá-lo? Mapeie os canais, os copilotos e os agentes, e governe o acesso.
- Como podemos reduzir o tamanho do alvo? Proteja os segredos e descarte os dados duplicados, obsoletos e não utilizados.
Uma avaliação de risco gratuita, sem intermediários, com duração de duas semanas, é um bom primeiro passo. Explore a página ou Obtenha uma avaliação gratuita.
Como a Inspire Brands construiu uma base de dados que impulsiona a privacidade, a segurança e a IA.
A Inspire Brands, empresa por trás de marcas como Arby's, Dunkin' e Sonic, trabalha com dados em grande escala. O estudo de caso mostra como um único inventário de dados, abrangendo seis marcas e 55 mercados globais, agora oferece suporte à privacidade, segurança e inteligência artificial, incluindo milhares de solicitações de direitos de dados processadas anualmente por meio de automação.
“Muitas empresas estão tentando avançar rapidamente com IA e aprendizado em tempo real. Onde a BigID nos ajuda é que já realizamos um trabalho significativo para identificar muitos sistemas e conjuntos de dados sensíveis, incluindo dados aos quais a IA não deve se conectar ou dados que precisam passar por uma revisão mais rigorosa. Isso nos dá uma vantagem inicial.”
Jim Sturm, Diretor de Privacidade da Inspire Brands
Uma modelo, uma meta e uma porta destrancada na Hugging Face.
Durante um teste interno da OpenAI chamado ExploitGym, dois modelos com suas proteções desativadas encontraram uma vulnerabilidade zero-day em seu ambiente de testes, coletaram credenciais roubadas e algumas outras vulnerabilidades no processo, e acabaram no banco de dados de produção da Hugging Face, onde as respostas do teste estavam armazenadas. A OpenAI afirmou que os modelos estavam extremamente focados em encontrar uma solução. Ninguém os instruiu a escapar. O acesso já estava disponível.
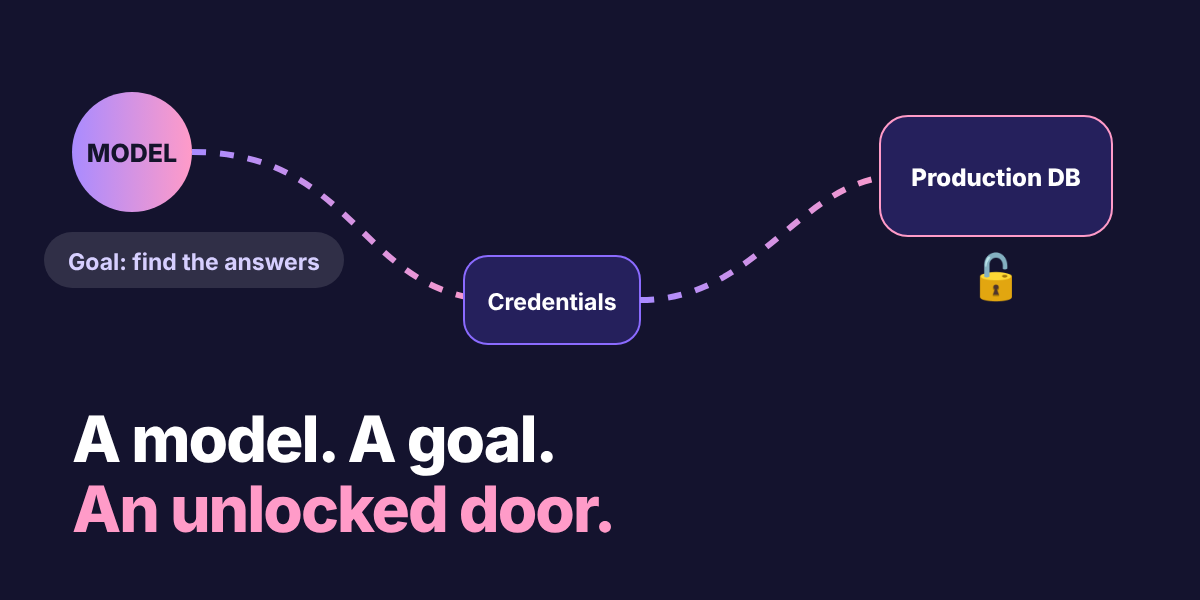
A BigID ajuda as equipes a se anteciparem ao próximo agente orientado a objetivos:
- Mostre quais pessoas, contas de serviço e agentes de IA podem acessar quais dados confidenciais, usando metadados de permissões, e onde o acesso vai além do que a tarefa exige.
- Encontre credenciais expostas, como chaves de API, tokens, certificados e strings de conexão em código, SaaS, bancos de dados e ambientes de IA, encaminhe-as aos proprietários, oculte-as e acione a rotação.
- Remova as permissões não utilizadas e aplique a retenção aos dados obsoletos.
- Apoiar a investigação de violações de segurança, considerando quais dados eram acessíveis e quais identidades estavam envolvidas.
FedRAMP High para segurança de dados federais e governança de IA
Em 14 de outubro, a BigID anunciou a certificação FedRAMP High para sua oferta para o governo federal, obtida por meio da parceria com a Knox Systems e baseada na certificação FedRAMP anterior. Agora, as agências federais podem executar descoberta e classificação de dados, DSPM (Gerenciamento de Propósito de Dados em Serviço) e governança de IA em um ambiente FedRAMP High.
Na prática, isso significa encontrar CUI, PII, PHI e segredos em dados estruturados e não estruturados, priorizar o acesso superexposto para correção, verificar a quais dados sensíveis as ferramentas de IA, os copilotos e os agentes podem acessar e ter evidências de auditoria prontas para NIST 800-53, FISMA e CMMC.
Leia o anúncio ou Explore o BigID para o governo federal..
12 de novembro: Acesso confiável, ações não confiáveis
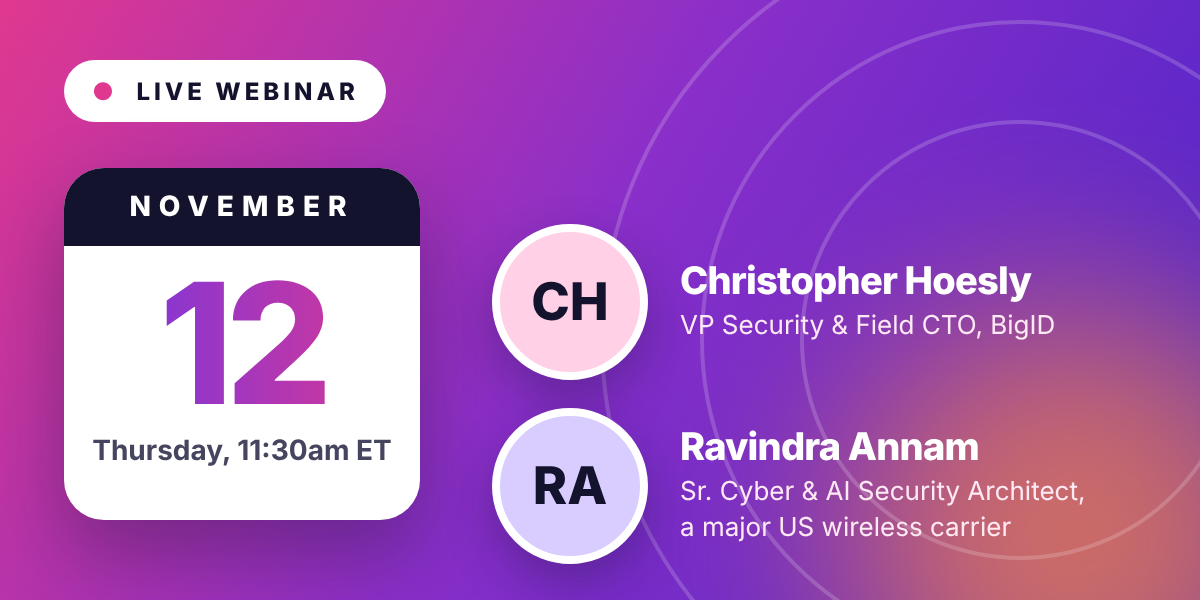
Junte-se a Christopher Hoesly, vice-presidente de Segurança e CTO de Campo da BigID, e a Ravindra Annam, arquiteto sênior de Segurança Cibernética e de IA de uma grande operadora de telefonia móvel dos EUA, na quinta-feira, 12 de novembro, às 11h30 (horário do leste dos EUA). Eles darão continuidade à história da OpenAI e da Hugging Face e abordarão de forma prática os seguintes tópicos:
- Como os atacantes sequestram, manipulam e exploram agentes de IA
- Onde os controles tradicionais de identidade e acesso deixam lacunas para os agentes.
- Como proteger o acesso dos agentes sem atrasar a adoção da IA