
Octubre fue un mes importante. AgentIQ ya está en manos de los clientes, los propietarios de datos pueden aprobar correcciones desde las aplicaciones que ya utilizan y existen más formas de gestionar el riesgo de la IA, desde quién puede acceder a sus datos hasta la rapidez de la recuperación. La mayoría de estas funciones incluyen una demostración o un recorrido que puede probar hoy mismo.
AgentIQ gestiona su programa de seguridad de datos e IA desde una única solicitud.
Hazle una pregunta a AgentIQ en lenguaje sencillo y se pondrá manos a la obra. Investiga, clasifica los resultados según su sensibilidad, exposición, actividad y contexto empresarial, y luego da el siguiente paso.
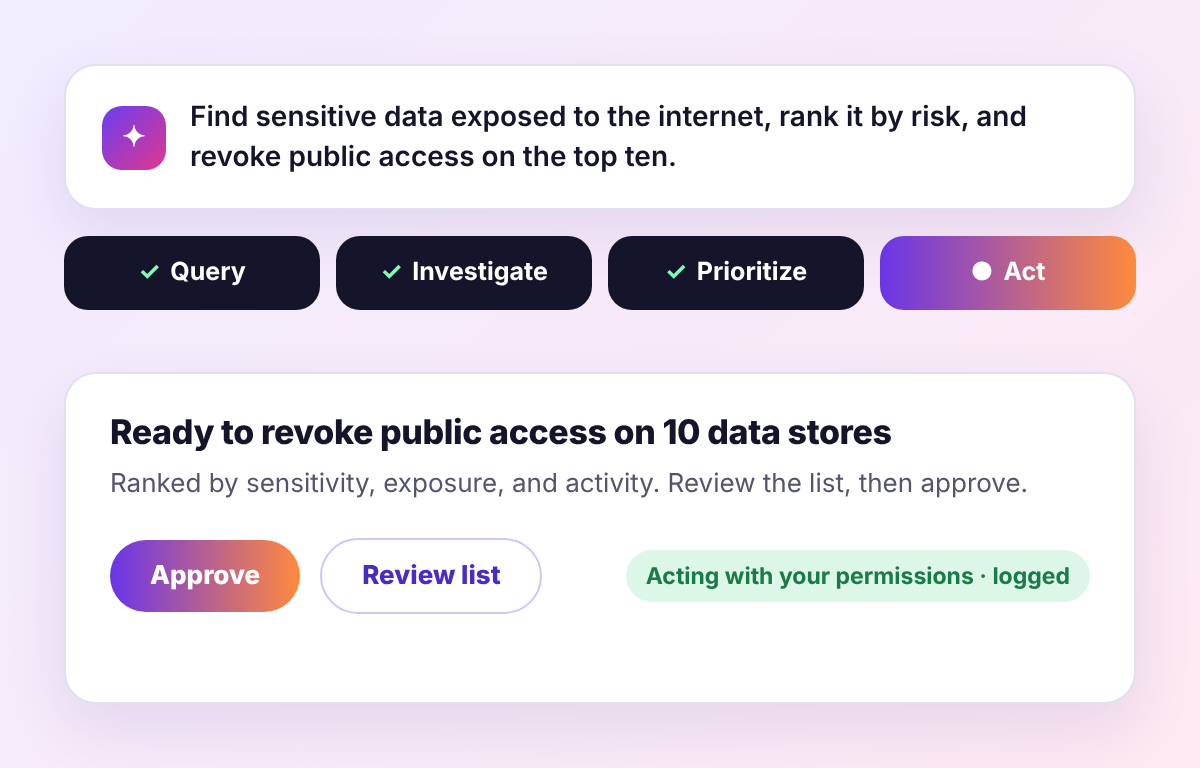
Puede gestionar tareas como encontrar datos confidenciales expuestos a Internet y revocar el acceso público a los diez más riesgosos (con su aprobación), detectar IA oculta que accede a datos regulados, eliminar el acceso obsoleto a la información personal identificable de los clientes y responder a las solicitudes de los interesados en todos los sistemas que almacenan los registros de una persona.
Puedes trabajar desde BigID o desde las herramientas que tu equipo ya utiliza, como Claude, ChatGPT, Copilot, Gemini y tus propios agentes empresariales. Los agentes actúan según los permisos de la persona que realiza la consulta, cada acción se registra y se vincula a esa persona, y las decisiones importantes, como revocar el acceso o eliminar registros, pueden esperar la aprobación de un humano.
Conozca a AgentIQ o Realice el recorrido interactivo..
Amazon Bedrock, CAD and EAD Solutions y Microsoft Viva Engage se suman a la lista de conectores.
BigID ahora puede escanear más lugares donde residen y crecen tus datos:
- Roca madre del Amazonas: Consulta los datos que respaldan tus modelos y agentes de Bedrock.
- Soluciones CAD y EAD: Integrar los datos de diseño e ingeniería en una misma vista.
- Microsoft Viva Engage: abarcar conversaciones y comunidades en toda la empresa.
Explorar el Lista completa de fuentes de datos compatibles.
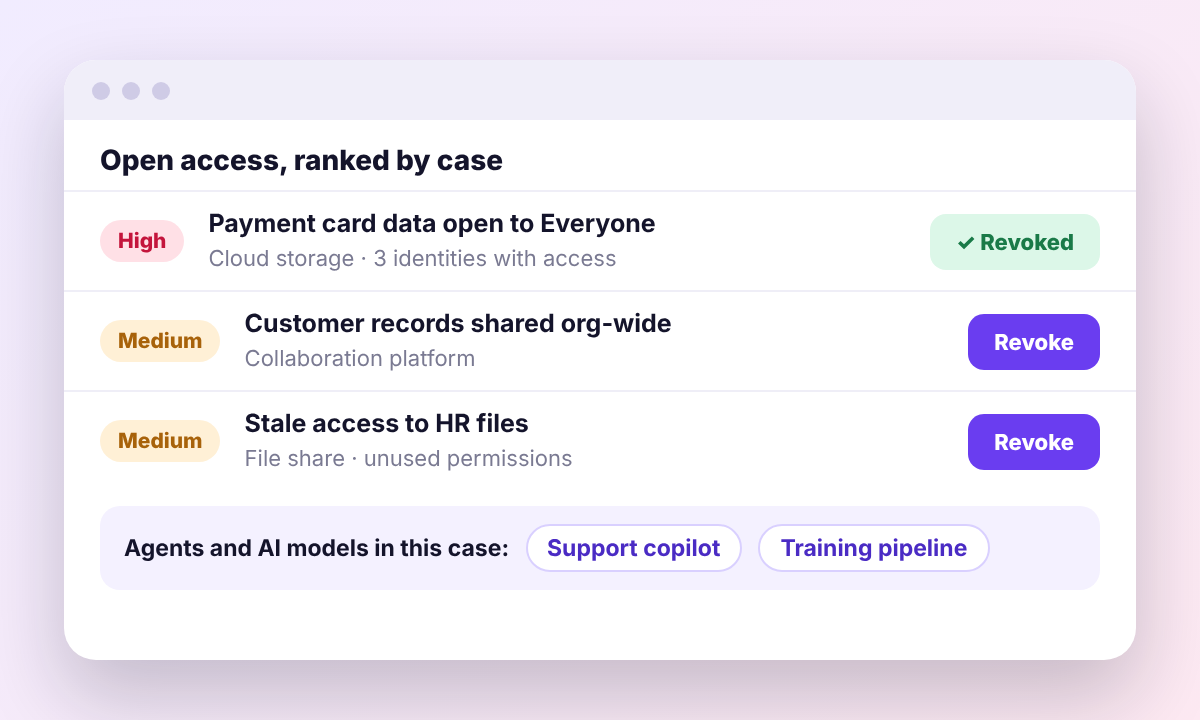
Revocar el acceso abierto para personas y agentes de IA: vea cómo en un recorrido interactivo.
Este recorrido sigue un caso desde su descubrimiento hasta su cierre. El acceso se muestra ordenado por caso, se revoca con un clic y los agentes y modelos de IA vinculados a ese caso aparecen en la misma vista. Navegue a su propio ritmo, sin necesidad de configuración.
Solución a tu manera: aprueba la solución en Slack, Teams, un enlace mágico o en tu iPhone.
Los propietarios de datos pueden solucionar los riesgos directamente en su lugar de trabajo. BigID presenta el hallazgo, el contexto y la acción propuesta al propietario de los datos. Este aprueba o rechaza con un simple toque, y BigID realiza el cambio. Cuatro breves demostraciones muestran su funcionamiento:
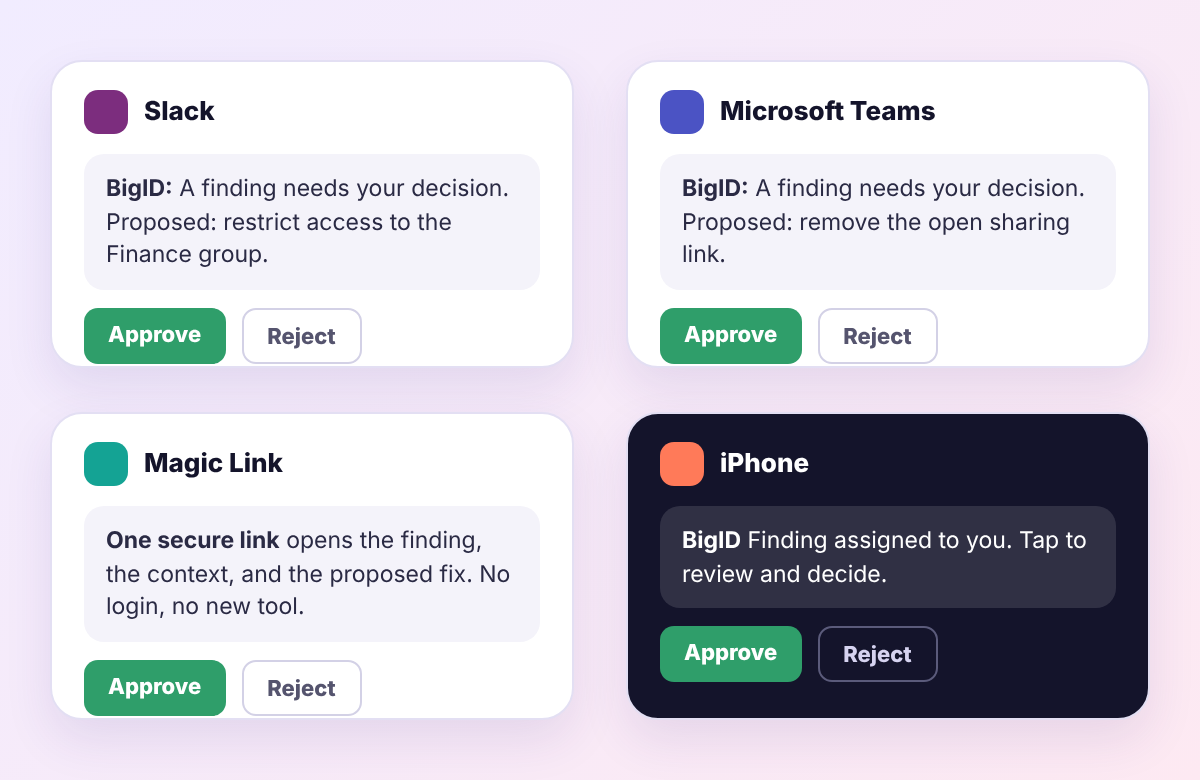
- Flojo: Aprobar o rechazar las acciones propuestas en un hilo.
- Microsoft Teams: Decide dentro del chat que tu equipo ya tiene abierto.
- Enlace mágico: Un enlace seguro para los propietarios que nunca inician sesión en otra herramienta.
- iPhone: Decide desde tu teléfono, estés donde estés.
Mira la serie en YouTube. o Prueba el tour de Slack.
Resiliencia de los datos y la IA cuando las vulnerabilidades aparecen en horas, no en semanas.
Claude Mythos redujo el tiempo de detección de exploits de semanas a horas, y durante el Proyecto Glasswing, según se informa, descubrió más de 10 000 vulnerabilidades críticas o de alta gravedad en software de uso generalizado. Cuando los atacantes actúan con tanta rapidez, la cantidad de datos a los que pueden acceder determina la gravedad de la situación.
La nueva página de soluciones explica las preguntas que BigID te ayuda a responder:
- ¿De qué datos y qué IA disponemos? Clasifique los datos en sistemas en la nube, SaaS, locales y de IA.
- ¿Quién y qué puede alcanzarlo? Mapea las tuberías, los copilotos y los agentes, y gestiona el acceso.
- ¿Cómo reducimos el objetivo? Proteja los secretos y elimine los datos duplicados, obsoletos e inactivos.
Una evaluación de riesgos gratuita de dos semanas, sin intermediarios, es un buen primer paso. Explora la página o Obtén una evaluación gratuita.
Cómo Inspire Brands construyó una base de datos que impulsa la privacidad, la seguridad y la IA.
Inspire Brands, la empresa detrás de Arby's, Dunkin' y Sonic, gestiona datos a gran escala. El estudio de caso muestra cómo un inventario de datos que abarca seis marcas y 55 mercados globales ahora respalda la privacidad, la seguridad y la IA, incluyendo miles de solicitudes de derechos de datos al año gestionadas mediante automatización.
“Muchas empresas están intentando avanzar rápidamente con la IA y el aprendizaje en tiempo real. La ventaja de BigID radica en que ya hemos realizado un trabajo significativo para identificar muchos sistemas y conjuntos de datos sensibles, incluidos datos a los que la IA no debería conectarse o datos que requieren una revisión más rigurosa. Esto nos da una ventaja inicial.”
Jim Sturm, Director de Privacidad, Inspire Brands
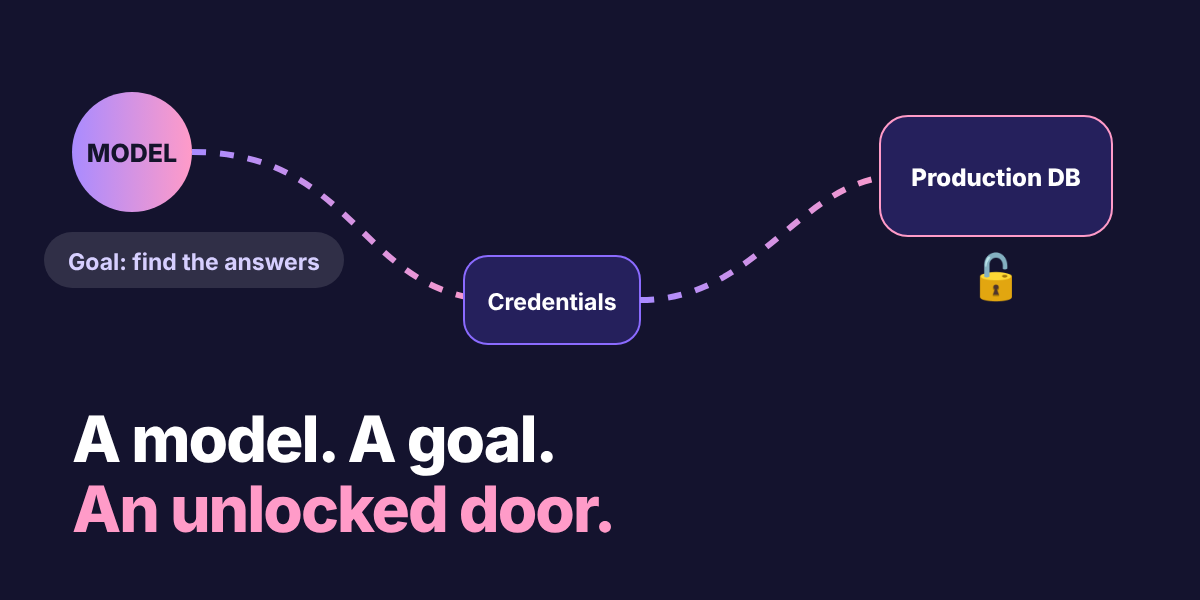
Un modelo, un objetivo y una puerta abierta en Hugging Face.
Durante una prueba interna de OpenAI llamada ExploitGym, dos modelos con sus medidas de seguridad desactivadas encontraron una vulnerabilidad de día cero en su entorno aislado, obtuvieron credenciales robadas y algunas vulnerabilidades más en el proceso, y terminaron en la base de datos de producción de Hugging Face, donde se almacenaban las respuestas de la prueba. OpenAI afirmó que los modelos estaban totalmente concentrados en encontrar una solución. Nadie les ordenó que escaparan. El acceso estaba ahí.
BigID ayuda a los equipos a adelantarse al próximo agente orientado a objetivos:
- Muestra qué personas, cuentas de servicio y agentes de IA pueden acceder a qué datos confidenciales, utilizando metadatos de permisos, y dónde el acceso va más allá de lo necesario para el puesto.
- Localiza credenciales expuestas, como claves API, tokens, certificados y cadenas de conexión, en código, SaaS, bases de datos y entornos de IA; luego, redirígelas a sus propietarios, elimínalas y activa la rotación.
- Elimine los permisos no utilizados y aplique políticas de retención a los datos obsoletos.
- Brindar apoyo en la investigación de la violación de seguridad, determinando qué datos fueron accesibles y qué identidades estuvieron involucradas.
FedRAMP High para la seguridad de los datos federales y la gobernanza de la IA.
El 14 de octubre, BigID anunció que su oferta para el sector federal ha obtenido la certificación FedRAMP High, gracias a la colaboración con Knox Systems y basándose en la certificación FedRAMP anterior. Las agencias federales ahora pueden ejecutar el descubrimiento y la clasificación de datos, la gestión de la seguridad de los datos (DSPM) y la gobernanza de la IA en un entorno FedRAMP High.
En la práctica, esto significa encontrar información controlada no clasificada (CUI), información de identificación personal (PII), información de salud protegida (PHI) y secretos en datos estructurados y no estructurados, priorizar el acceso sobreexpuesto para su corrección, determinar a qué datos confidenciales pueden acceder las herramientas de IA, los copilotos y los agentes, y tener lista la evidencia de auditoría para NIST 800-53, FISMA y CMMC.
Lee el anuncio o Explore BigID para el sector federal.
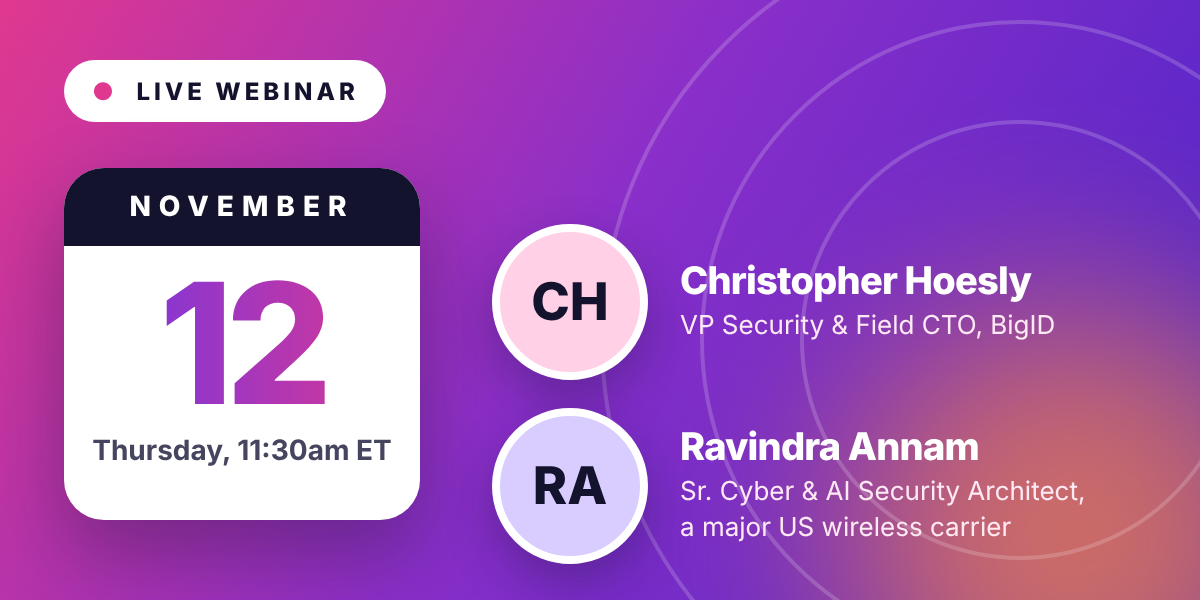
12 de noviembre: Acceso de confianza, acciones no confiables
Únase a Christopher Hoesly, vicepresidente de seguridad y director de tecnología de campo en BigID, y a Ravindra Annam, arquitecto sénior de ciberseguridad e IA en una importante operadora de telefonía móvil estadounidense, el jueves 12 de noviembre a las 11:30 a. m. (hora del este). Retomarán el tema donde lo dejaron en la historia de OpenAI y Hugging Face y abordarán aspectos prácticos sobre:
- Cómo los atacantes secuestran, manipulan y explotan a los agentes de IA
- Donde los controles tradicionales de identidad y acceso dejan huecos para los agentes
- Cómo garantizar el acceso de los agentes sin ralentizar la adopción de la IA.