
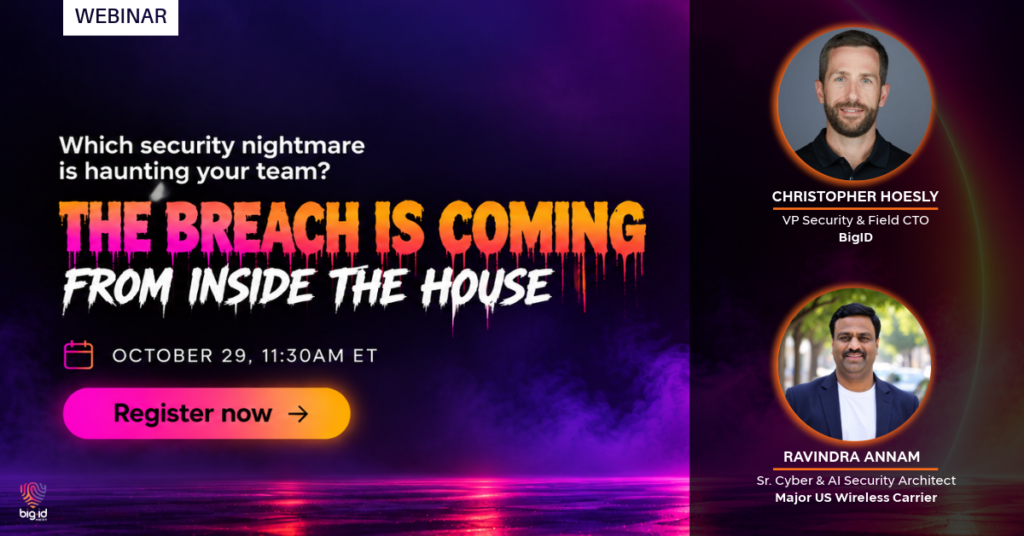
The Breach Is Coming from Inside the House
contre.
Rogue Agents: A Nightmare on Access Street
Le piratage d'OpenAI et de Hugging Face n'était que le début. Depuis, les attaquants n'ont cessé de trouver de nouvelles façons d'exploiter les agents d'IA, leurs identifiants et les accès de confiance qui leur sont accordés. À mesure que les agents gagnent en autonomie – et en accès aux données sensibles, aux API, aux applications et aux systèmes critiques – le potentiel destructeur ne cesse de croître.
Ce mois-ci, consacré à la sensibilisation à la cybersécurité, nous levons le voile sur la menace émergente que représentent les agents d'IA malveillants et sur ce que les équipes de sécurité doivent faire avant que l'accès de confiance ne devienne une porte ouverte.
Vous apprendrez :
- Comment les attaquants peuvent détourner, manipuler et exploiter les agents d'IA
- Pourquoi les agents surprivilégiés créent de nouvelles voies d'attaque dangereuses
- Comment l'injection rapide, l'exposition des identifiants et les interactions entre agents étendent la surface d'attaque
- Là où les contrôles d'identité et d'accès traditionnels présentent des lacunes critiques
- Mesures pratiques pour sécuriser l'accès des agents sans freiner l'innovation en IA
N'attendez pas qu'un agent devienne incontrôlable. Rejoignez-nous pour découvrir où se cachent les risques et comment neutraliser les failles de sécurité avant même que les attaquants ne les repèrent.
Intervenants :
- Ravindra Annam, Sr. Cyber & AI Security Architect, Major US Wireless Carrier
- Chris Hoesly, directeur technique sur le terrain, BigID